Основа: как устроена числовая математика Chmod
Когда вы вводите команду chmod 755 index.php, вы передаете операционной системе три цифры: первая относится к Владельцу (User/Owner), вторая — к Группе владельца (Group), а третья — ко Всем остальным пользователям системы (Others).
Каждая цифра складывается из трёх базовых значений:
- Чтение (Read / r) = 4
- Запись (Write / w) = 2
- Выполнение (Execute / x) = 1
- Нет прав (-) = 0
Поскольку числа 4, 2 и 1 соответствуют степеням двойки (в двоичной системе это 100, 010, 001), любая их комбинация даёт уникальную сумму от 0 до 7. Например:
4 + 2 + 1 = 7: полный доступ (чтение, запись, выполнение).4 + 2 + 0 = 6: чтение и запись (типично для файлов).4 + 0 + 1 = 5: чтение и выполнение (типично для папок).4 + 0 + 0 = 4: только чтение.0: полный запрет любых действий.
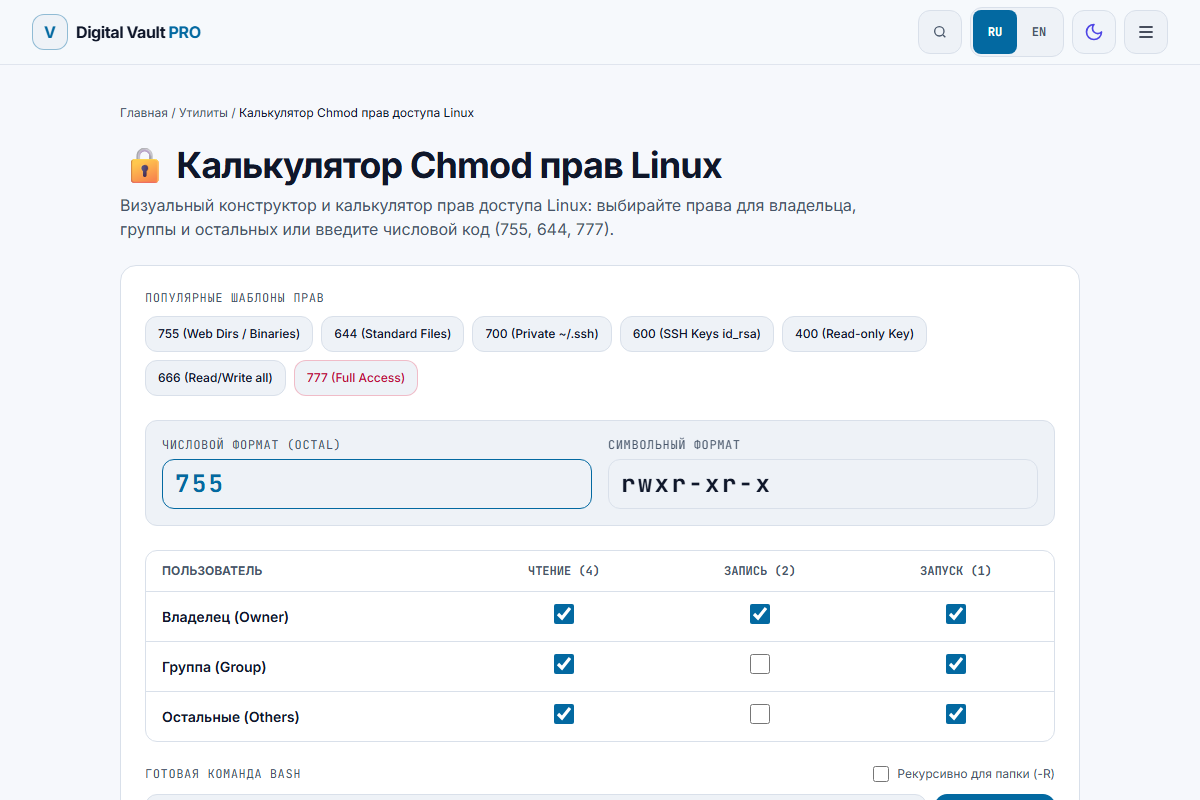
Рисунок 1: Визуальный расчет Chmod 755 в нашем онлайн-калькуляторе: владелец rwx (7), группа r-x (5), остальные r-x (5).
Три главных набора прав: 755, 644 и 600
1. Chmod 755 (rwxr-xr-x) — Папки сайтов и bash-скрипты
755 — стандарт для всех каталогов веб-сервера (например, /var/www/html) и исполняемых программ.
- Владелец (7 = 4+2+1): может читать файлы, создавать/удалять файлы и заходить в папку.
- Группа (5 = 4+0+1): может читать файлы и заходить в папку, но не может менять содержимое.
- Остальные (5 = 4+0+1): могут читать файлы и заходить в папку.
Главный нюанс Linux: для папок флаг выполнения (x) означает не запуск файла, а право на вход (traverse). Если снять флаг x с папки и поставить 644, ни пользователь, ни веб-сервер Nginx не смогут выполнить команду cd и не увидят файлы внутри, даже если у самих файлов есть права на чтение.
2. Chmod 644 (rw-r--r--) — Документы, HTML, CSS и картинки
644 — безопасный стандарт для всех обычных файлов сайта:
- Владелец (6 = 4+2+0): читает и редактирует файл.
- Группа (4 = 4+0+0): только читает.
- Остальные (4 = 4+0+0): только читают.
Флаг выполнения (x) здесь отключен: статическим файлам не нужно быть программами. Если злоумышленник попытается загрузить на сервер скрипт под видом картинки, система с правами 644 откажется его исполнять.
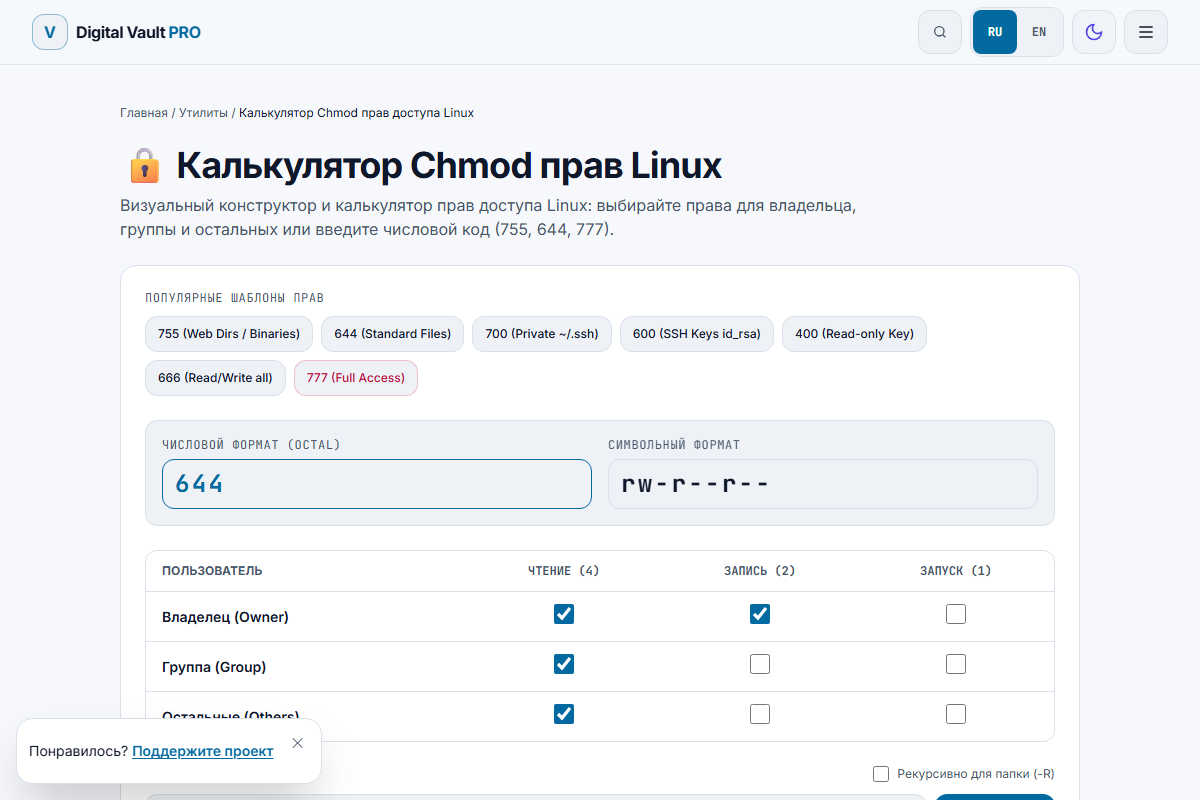
Рисунок 2: Права 644: владелец читает и пишет, группа и остальные — только чтение.
3. Chmod 600 (rw-------) — Приватные ключи SSH и пароли в .env
600 полностью изолирует конфиденциальные данные от других пользователей и процессов системы:
- Владелец (6 = 4+2+0): полный доступ на чтение и запись.
- Группа (0): нулевой доступ.
- Остальные (0): нулевой доступ.
Такие права обязательны для файла ~/.ssh/id_rsa и файлов .env с паролями к базе данных. Если права на закрытый ключ SSH будут слабее (например, 644), OpenSSH откажется подключаться к серверу:
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
@         WARNING: UNPROTECTED PRIVATE KEY FILE!          @
@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@
Permissions 0644 for '/home/user/.ssh/id_rsa' are too open.
It is required that your private key files are NOT accessible by others.
Решается мгновенно: chmod 600 ~/.ssh/id_rsa.
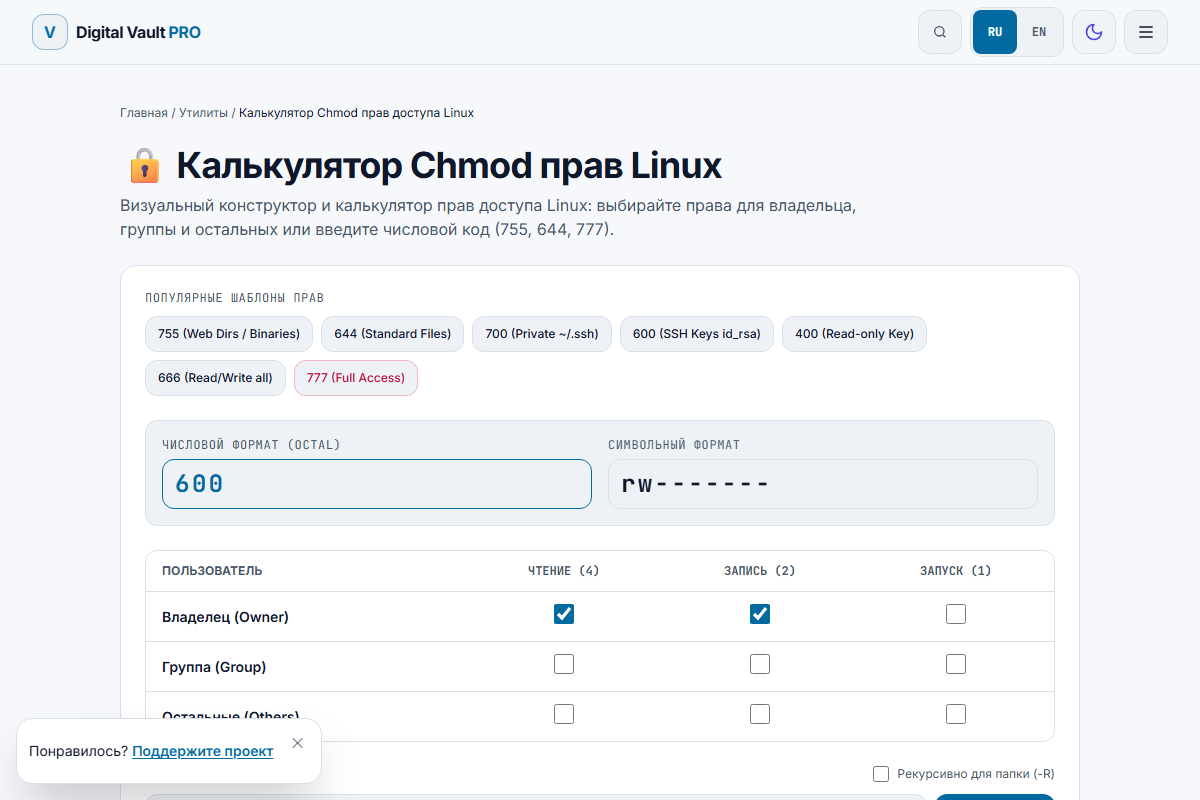
Рисунок 3: Chmod 600: изолированный доступ только для владельца.
Почему chmod 777 — это критическая ошибка
Когда веб-разработчик видит ошибку «403 Forbidden» или CMS не может загрузить фото, частый соблазн — выполнить chmod -R 777 uploads/.
Права 777 открывают запись и запуск для абсолютно любого процесса на сервере. Если на сервере работает несколько сайтов или в CMS есть уязвимость загрузки файлов, любой посторонний скрипт может записать в папку 777 PHP-бэкдор (веб-шелл) и получить удалённый доступ к серверу.
Как исправить ошибку доступа правильно: вместо раздачи 777 настройте правильного владельца папки (пользователя, под которым работает веб-сервер):
# Для Ubuntu / Debian (Nginx или Apache):
sudo chown -R www-data:www-data /var/www/html/uploads

# Устанавливаем безопасные права (раздельно для папок и файлов):
find /var/www/html/uploads -type d -exec chmod 755  +
find /var/www/html/uploads -type f -exec chmod 644  +
Сводная таблица частых прав доступа
| Код | Символьный вид | Где применяется | Уровень безопасности |
|---|---|---|---|
| 755 | rwxr-xr-x | Папки сайтов, bash-скрипты, утилиты | Стандартный |
| 644 | rw-r--r-- | Статические файлы, страницы, фото, стили | Стандартный |
| 600 | rw------- | Ключи SSH id_rsa, файлы .env, пароли БД | Безопасный |
| 700 | rwx------ | Личная папка ~/.ssh, приватные каталоги | Безопасный |
| 777 | rwxrwxrwx | Только изолированные тесты в песочнице | Опасно (не использовать) |
Проверьте свои права в онлайн-калькуляторе
Чтобы не пересчитывать двоичные веса в уме перед настройкой сервера, откройте наш бесплатный Калькулятор Chmod: выберите нужные чекбоксы, проверьте символьную строку и скопируйте готовую команду для терминала.
Частые вопросы
Что означают права Chmod 755 простыми словами?
Chmod 755 даёт владельцу файла полный доступ: чтение, запись и запуск (7 = 4+2+1), а группе и всем остальным пользователям — только чтение и запуск (5 = 4+0+1). В символьном виде это rwxr-xr-x. Это общепринятый стандарт для папок веб-сайтов и исполняемых скриптов в Linux.
Зачем папкам в Linux нужны права на выполнение (x)?
Для директорий флаг выполнения (Execute / x) означает право на вход (traverse). Без флага x пользователь или веб-сервер (Nginx, Apache) не сможет перейти в каталог командой cd и не сможет прочитать находящиеся внутри файлы, даже если у самих файлов есть права на чтение (644).
В чём отличие прав 755 от 644?
Права 755 разрешают выполнение файлов и вход в директории, поэтому их ставят на папки и исполняемые бинарники. Права 644 (rw-r--r--) позволяют владельцу читать и редактировать файл, а всем остальным — только читать. Это стандарт безопасности для статических файлов: HTML, картинок, стилей и скриптов фронтенда.
Почему SSH ругается: "Permissions are too open" для ключа id_rsa?
Клиент OpenSSH блокирует подключение, если приватный ключ (~/.ssh/id_rsa) доступен для чтения другим пользователям системы. Если права на ключ слабее 600 (например, 644 или 755), SSH выдаст ошибку WARNING: UNPROTECTED PRIVATE KEY FILE. Чтобы исправить ошибку, выполните: chmod 600 ~/.ssh/id_rsa.
Чем опасен chmod 777 на веб-сервере?
Права 777 разрешают абсолютно любому процессу и пользователю в системе читать, перезаписывать или удалять файлы. При наличии уязвимости в CMS или плагине злоумышленник сможет загрузить в папку 777 веб-шелл и получить полный контроль над сайтом и сервером.
Что такое Sticky Bit (chmod 1777)?
Sticky Bit (единица перед числом прав, например 1777 в каталоге /tmp) позволяет всем пользователям создавать файлы в общей папке, но удалять или переименовывать файл может только его непосредственный создатель (или root).